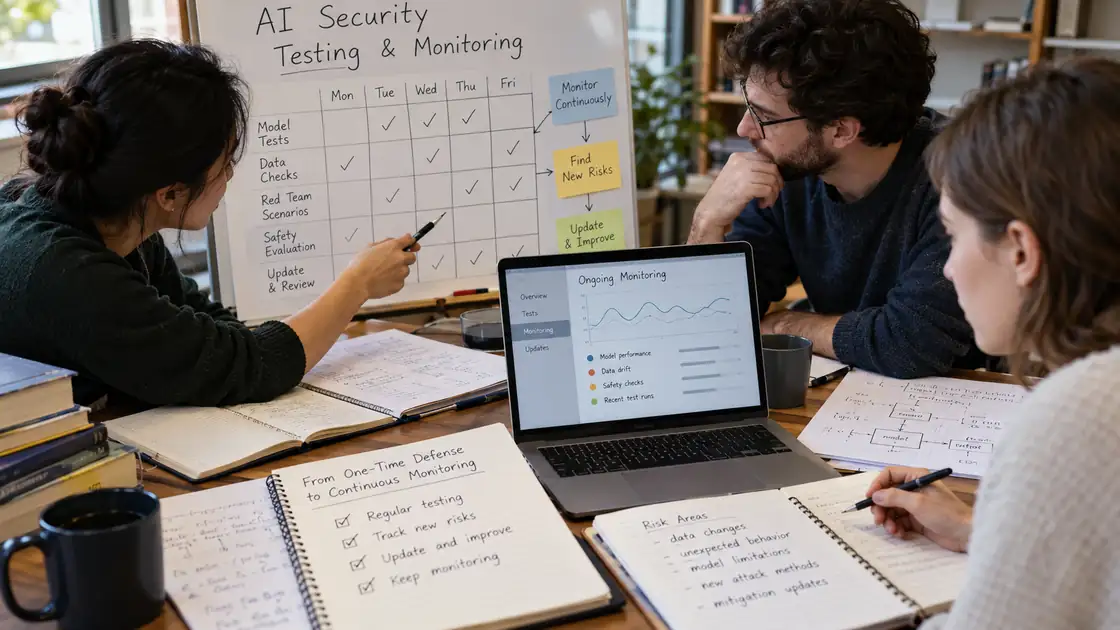
NIST 介绍 AI 安全研究主张从一次设防转向持续监察与更新
NIST 介绍一项有关固定 AI 防护规则局限的数学研究,建议持续红队测试、更新防护及建立营运韧性。结论针对通用稳健性的限制,不能推论每次使用 AI 都会遭攻破。
来源事实
NIST 于 6 月 9 日介绍其研究员刊于 IEEE Security & Privacy 的工作,讨论有限、固定的规则难以对所有自适应对抗提示提供普遍安全保证。此为研究结论,而非某产品的实测漏洞公告。
官方提出持续寻找对抗提示、按发现更新防护,以及限制影响和快速复原三个方向。研究没有提供寻找攻击的实用配方,也不表示强化部署和降低可利用程度没有作用。
给企业的下一步 / 编辑观察
AI 风险管理需要长期维护预算与责任人,而不是上线前勾选一次安全清单。
原始来源
NIST Mathematical Proof Supports Transition to a Continuous-Monitor-and-Update Security Model for AI Systems
来源核对:2026-10-26 · SI 智能体辅助整理,未作人工逐篇审核。
本文为中文摘要与编辑观察;来源日期与本站核对日期分开标示。原始公告如有更新,请以来源为准。
KEEP READING / 延伸阅读


