NotPetya
假扮勒索的破坏型攻击 波及物流、制药与医疗
美国司法部 2020 年的起诉资料指出,文件列明的三名受害者合计损失已接近 10 亿美元。英国政府指出,攻击的主要目的为破坏。
事件经过与防护启示
- 手法概览
- 遭窜改的 MeDoc 报税软件更新成为入口,恶意程式再于网络内扩散。
- 防护启示
- 供应商更新亦可能受污染。限制系统之间的权限与横向扩散,并演练独立复原。
看懂威胁,做好防护。
理解风险。学会防护。找到可信支援。
INDEPENDENT THINKING / CLEAR SOURCESRANSOMWARE / 勒索专题 · 核对 2026.10.26
先看影响深远的事件,再理解由来、手法与防线。每个案例附原始来源,从已知事实整理能采取的下一步。
MAJOR INCIDENTS / 重大事件
先读跨国破坏、医疗与关键服务中断,再看供应链扩散。这是编辑阅读顺序,各案的损失、受影响人数与停机时间不能直接互相比较。
NotPetya 属假扮勒索的破坏型攻击;资料外泄、加密与停机是不同影响,以下按来源分别说明。
假扮勒索的破坏型攻击 波及物流、制药与医疗
美国司法部 2020 年的起诉资料指出,文件列明的三名受害者合计损失已接近 10 亿美元。英国政府指出,攻击的主要目的为破坏。
自行扩散的勒索软件 令英国医疗服务大范围受阻
英国审计署确认,英格兰 236 个 NHS trusts 中至少 81 个受影响。已记录取消 6,912 宗预约,NHS 估算总数超过 19,000 宗。
共同服务供应商失效 波及药房理赔与医疗付款
UnitedHealth 行政总裁向美国参议院作证:攻击者于 2 月 12 日取得入口,九天后部署勒索软件,药房理赔、医疗索偿与付款服务受阻。
勒索事件引致燃料管道停止运作
公司因攻击主动停止管道系统运作。美国能源部记录,5 月 13 日整个管道系统已重新启动,并开始向所有市场输送产品。
收入与海关系统中断 持续影响公共服务
财政部官方审计确认 4 月 18 日遭勒索软件攻击。后续审计将 4 月 18 日至 6 月 24 日列为系统中断至宣布恢复 TICA 海关系统的期间。
管理平台遭滥用 影响大量下游企业
Kaseya 7 月 5 日更新称,直接受害客户少于 60 家,全部使用自建 VSA;下游受影响企业少于 1,500 家。
ORIGINS / 起源与演变
「勒索」是利用资料或服务不可用来索取赎金。现代案件还可能以公开被窃资料施压,即使能还原档案,也未必解决资料外泄。
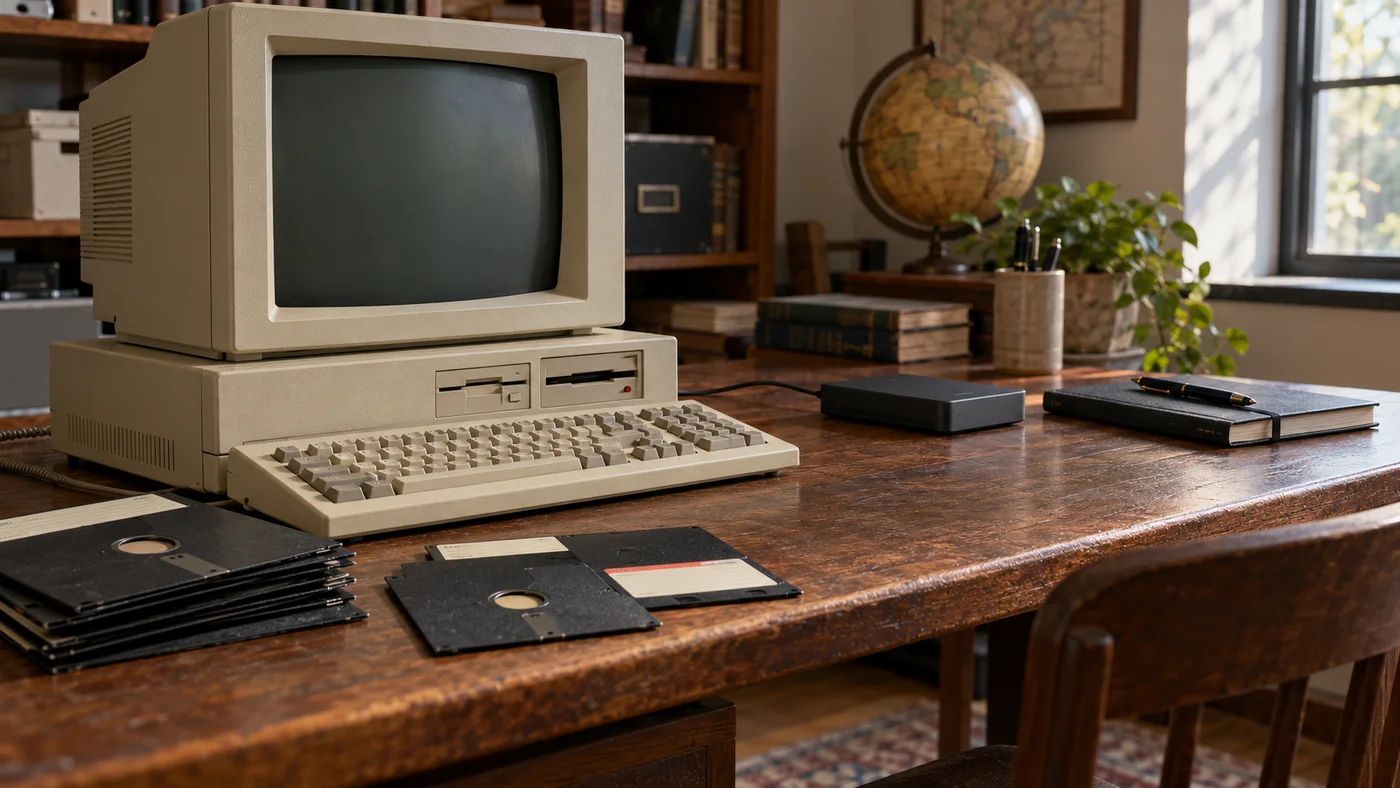
上图为重构示意,不是 AIDS Trojan 的原始磁碟或案发照片。
1989 年 12 月的 AIDS Trojan 经磁碟传播,以健康问卷诱导安装。当时分析记录它会编码档案名称及隐藏目录,再要求付款;并不是把所有档案内容加密。
Virus Bulletin 1990 年当时技术分析 ↗ATTACK PATTERNS / 手法与防线
从入口到勒索可能跨越多个环节;并非每次攻击都经过全部步骤。越早发现异常,越有机会在停机前控制影响。
假冒同事、供应商或 IT 支援,诱使人开启连结、交出登入资料或允许遥距操作。
透过已知渠道另行核实;重要帐户采用抗钓鱼多重验证。
未修补的对外服务、被盗帐户与过度开放的远端存取,可能成为入口。
优先修补对外系统;盘点远端存取与第三方帐户。
攻击者利用已取得的身分与权限接触更多主机、云端资源或管理工具。
限制管理权限,分隔网络,监察异常登入与权限变更。
重要资料可能在加密前被复制到外部;有些勒索只涉及资料外泄。
监察异常大量下载及外传,限制敏感资料存取。
攻击可能波及备份、管理平台或服务,令正常工作与复原同时受阻。
备份使用独立权限与隔离保护,定期验证还原。
以停机、公开资料或联络其他受影响者施压;付费本身不证明资料已删除。
由事故团队统筹隔离、保全证据与复原,按所在地寻求官方支援。
整理依据:CISA/FBI/NSA/MS-ISAC 指引 ↗ · Microsoft 2026-09-02 支援冒认研究 ↗
AI-ENABLED THREATS / 核对 2026.10.26
更自然的假讯息、更快的资料整理,以及能操作工具的智能体,正在改变攻击的速度与规模。能力、实际观察与成功入侵,需要分开看。
Microsoft 报告 Storm-0940 使用 ARTEX 智能体框架加速云端攻击,并在 ConnectWise 事件后尝试登入超过 2,250 个租户。这是尝试范围,不是全部成功入侵或资料外泄的数字。
除了人员帐户,也要监察应用程式身分、凭证及已授予的权限。
Microsoft 对 Storm-3168/JADEPUFFER 的调查记录了 Azure 资源批量删除与凭证收集;部分删除被独立保护机制阻挡。快速自动化操作本身,不能逐一证明每个决策都由 AI 作出。
隔离备份权限、保护工作负载身分,外泄密钥须撤销或轮换,不能只删除公开文字。
Sysdig 将 JADEPUFFER 的工具操作、自我修正及资料库勒索行为评估为 AI 智能体驱动的活动。这是研究团队对所观察案例的判断,不代表所有勒索已全面自动化。
AI 系统仍要修补、限制对外暴露及管理密钥;保护资料库与模型资料的复原副本。
以上个案不能用来推算所有攻击的 AI 使用率;供应商的观察亦不等于独立审计。尝试登入、成功登入、取得权限与资料外泄是不同阶段。云端间谍或资料破坏活动,也不应一概标为勒索感染。
官方公告指出,行动涉及多国搜查与拘捕;企业仍须保留事故记录及跟进自身风险。
Cohesity 于 9 月 16 日发布调查,78% 受访组织偏重恢复系统,只有 22% 把维持核心业务所需的最低营运范围写成文件并完成测试。样本来自大型组织,不能直接当作香港中小企比例,却提醒企业把演练连到实际工作。
通报描述双重勒索及备份破坏风险,并建议修补入口、隔离备份和分隔网络。
NIST 发布 IR 8374r1 反勒索风险管理修订报告,将相关安全目标对应至 CSF 2.0,涵盖管治、识别、保护、侦测、应对及复原,可作整理准备程度和事故应对手册的参考;收录不表示认证。
Commvault 于 10 月 15 日宣布 Microsoft 365 资料识别及威胁扫描能力,目标是协助判断哪些备份内容适合还原。公告仍属推出计划:预览将陆续开放,全面供应目标为 2027 年初,并非所有客户现已可用。
Acronis 在 10 月 5 日更新的官方文章介绍 Cyber Protect v17 第三季功能,涵盖安全意识培训、Entra ID 设定备份及新增档案保护。企业升级前仍要核对版本与授权,不能把功能清单视为防护保证。
官方生命周期表列明版本发布及支援安排,提示企业把备份平台纳入更新计划。
Druva 于 9 月 17 日公布身分韧性及勒索侦测更新,厂商表示可利用备份历史与行为关联协助调查。公告当时勒索侦测仍属限量供应,身分新能力亦另有排期;企业需核对实际支援及证据,不能单靠工具声称决定还原点。
Commvault 于 9 月 9 日介绍 Active Directory Pre Recover,计划在隔离环境预备 AD 副本及扫描备份。公告当时仍待其后数月开放早期使用;企业可先检查身分服务中断时,关键系统会如何维持登入与复原。
 示意图
把备份位置、管理权限及验证纳入设计。
参考 NIST示意图以关键业务为单位核对复原顺序及时间。
参考 CISA / MS-ISAC示意图由事故负责人统筹下一步,避免扩散。
参考 HKCERT 示意图
让重要系统之间的连线有清楚理由及限制。
参考 CISA / MS-ISAC 示意图
从管理员、电邮及远端连线开始,检视验证方式。
参考 CISA示意图免费工具可能协助部分情况,并非通用解法。
参考 No More RansomNEED HELP / 需要协助
先查看初步处理指南,或电邮说明情况与联络方式。支援范围及安排需按个案确认。