Thunderbird 修正 Exchange 设定时的密码传送问题电邮客户端也要更新
Mozilla 公布 Thunderbird 153.5.1 安全修正,包括 Exchange 帐户设定期间可能透过未加密 AutoDiscover 请求传送凭证,以及 XMPP 和 NTLM 相关问题。不同帐户功能的风险须分开核对。
来源事实
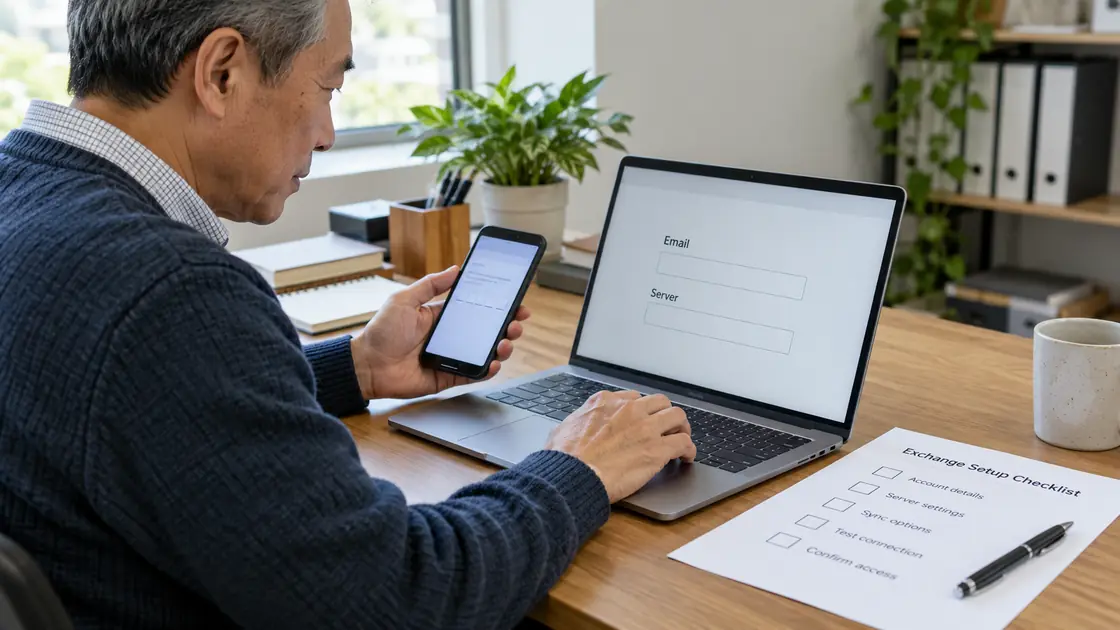
Mozilla 于 10 月 20 日发布 MFSA 2026-115,列出 Thunderbird 153.5.1 处理的安全问题。CVE-2026-113866 涉及 Exchange 帐户设定:旧版的 AutoDiscover 查询可能在未加密的 HTTP 请求中包含使用者输入的凭证。
同一通报亦列出 XMPP 聊天讯息处理及 POP3/SMTP 的 NTLM 验证问题。Mozilla 说明各项漏洞有不同功能条件;例如 XMPP 项目只涉及聊天功能,不能直接延伸为每封电邮都会触发相同影响。
给企业的下一步 / 编辑观察
电邮安全不只在云端平台,桌面客户端及新增帐户流程亦要管理;应按使用功能检查相关暴露。
原始来源
Security Vulnerabilities fixed in Thunderbird 153.5.1 — MFSA 2026-115
来源核对:2026-10-26 · SI 智能体辅助整理,未作人工逐篇审核。
本文为中文摘要与编辑观察;来源日期与本站核对日期分开标示。原始公告如有更新,请以来源为准。
KEEP READING / 延伸阅读


