Tomcat 公开 11.0.27 安全修正请求混淆与认证设定须按配置核对
Tomcat 公开多项已在 11.0.27 处理的安全问题,包括 AJP、HTTP/2 请求或回应混淆,以及特定 JNDIRealm 认证设定的缺陷。修正版日期与漏洞公开日期须分开阅读。
来源事实
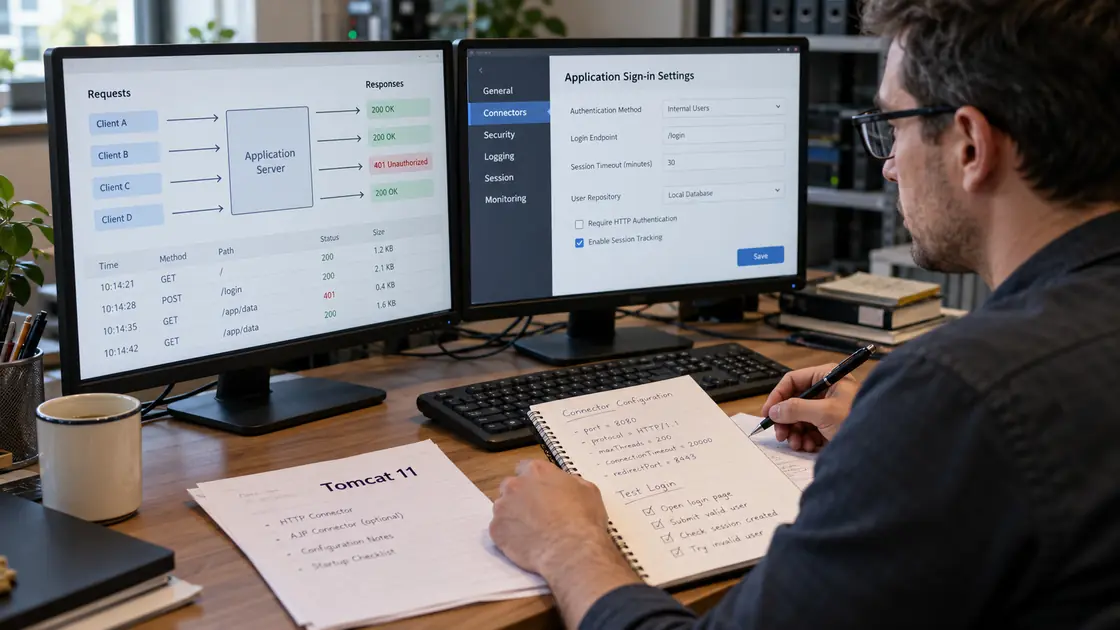
Tomcat 11 安全页把 11.0.27 列于 10 月 12 日,相关漏洞则于 10 月 20 日公开。公告描述 AJP 非阻塞写入可能造成回应内容混淆,以及 HTTP/2 非同步处理时的物件回收问题,部分情况可能影响不同使用者之间的资料界线。
同一批修正亦包括特定非 GSSAPI SASL 认证机制下的 JNDIRealm 问题,以及其他功能的缺陷。每项公告都有各自的受影响范围及条件,部署其他 Tomcat 主要版本的企业,应查阅所属分支的通报。
给企业的下一步 / 编辑观察
应用伺服器更新要连同连接器及认证配置验证;不能把其他分支的版本号直接套进现有系统。
原始来源
Apache Tomcat 11 vulnerabilities — Fixed in Apache Tomcat 11.0.27
来源核对:2026-10-26 · SI 智能体辅助整理,未作人工逐篇审核。
本文为中文摘要与编辑观察;来源日期与本站核对日期分开标示。原始公告如有更新,请以来源为准。
KEEP READING / 延伸阅读


