NotPetya
假扮勒索的破壞型攻擊 波及物流、製藥與醫療
美國司法部 2020 年的起訴資料指出,文件列明的三名受害者合計損失已接近 10 億美元。英國政府指出,攻擊的主要目的為破壞。
事件經過與防護啟示
- 手法概覽
- 遭竄改的 MeDoc 報稅軟件更新成為入口,惡意程式再於網絡內擴散。
- 防護啟示
- 供應商更新亦可能受污染。限制系統之間的權限與橫向擴散,並演練獨立復原。
看懂威脅,做好防護。
理解風險。學會防護。找到可信支援。
INDEPENDENT THINKING / CLEAR SOURCESRANSOMWARE / 勒索專題 · 核對 2026.10.26
先看影響深遠的事件,再理解由來、手法與防線。每個案例附原始來源,從已知事實整理能採取的下一步。
MAJOR INCIDENTS / 重大事件
先讀跨國破壞、醫療與關鍵服務中斷,再看供應鏈擴散。這是編輯閱讀順序,各案的損失、受影響人數與停機時間不能直接互相比較。
NotPetya 屬假扮勒索的破壞型攻擊;資料外洩、加密與停機是不同影響,以下按來源分別說明。
假扮勒索的破壞型攻擊 波及物流、製藥與醫療
美國司法部 2020 年的起訴資料指出,文件列明的三名受害者合計損失已接近 10 億美元。英國政府指出,攻擊的主要目的為破壞。
自行擴散的勒索軟件 令英國醫療服務大範圍受阻
英國審計署確認,英格蘭 236 個 NHS trusts 中至少 81 個受影響。已記錄取消 6,912 宗預約,NHS 估算總數超過 19,000 宗。
共同服務供應商失效 波及藥房理賠與醫療付款
UnitedHealth 行政總裁向美國參議院作證:攻擊者於 2 月 12 日取得入口,九天後部署勒索軟件,藥房理賠、醫療索償與付款服務受阻。
勒索事件引致燃料管道停止運作
公司因攻擊主動停止管道系統運作。美國能源部記錄,5 月 13 日整個管道系統已重新啟動,並開始向所有市場輸送產品。
收入與海關系統中斷 持續影響公共服務
財政部官方審計確認 4 月 18 日遭勒索軟件攻擊。後續審計將 4 月 18 日至 6 月 24 日列為系統中斷至宣布恢復 TICA 海關系統的期間。
管理平台遭濫用 影響大量下游企業
Kaseya 7 月 5 日更新稱,直接受害客戶少於 60 家,全部使用自建 VSA;下游受影響企業少於 1,500 家。
ORIGINS / 起源與演變
「勒索」是利用資料或服務不可用來索取贖金。現代案件還可能以公開被竊資料施壓,即使能還原檔案,也未必解決資料外洩。
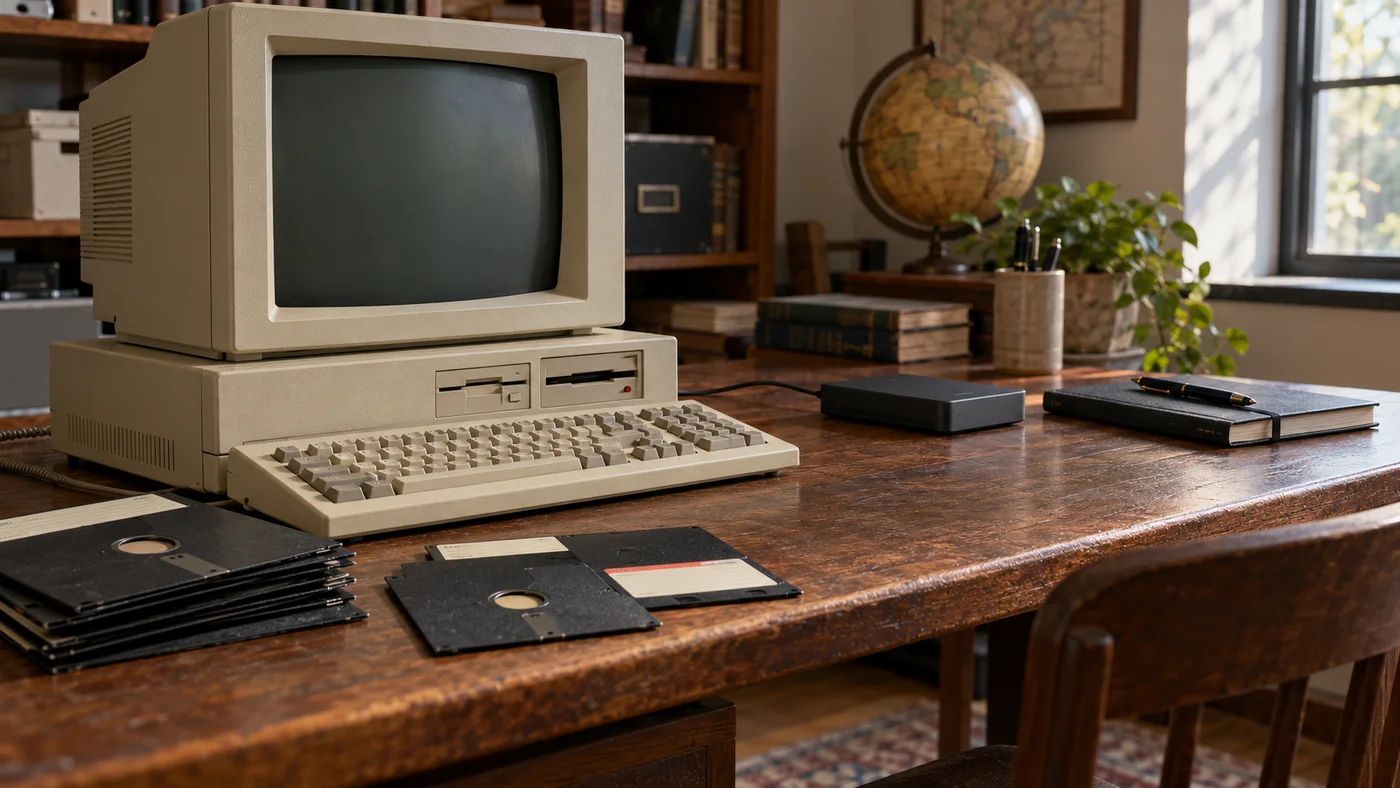
上圖為重構示意,不是 AIDS Trojan 的原始磁碟或案發照片。
1989 年 12 月的 AIDS Trojan 經磁碟傳播,以健康問卷誘導安裝。當時分析記錄它會編碼檔案名稱及隱藏目錄,再要求付款;並不是把所有檔案內容加密。
Virus Bulletin 1990 年當時技術分析 ↗ATTACK PATTERNS / 手法與防線
從入口到勒索可能跨越多個環節;並非每次攻擊都經過全部步驟。越早發現異常,越有機會在停機前控制影響。
假冒同事、供應商或 IT 支援,誘使人開啟連結、交出登入資料或允許遙距操作。
透過已知渠道另行核實;重要帳戶採用抗釣魚多重驗證。
未修補的對外服務、被盜帳戶與過度開放的遠端存取,可能成為入口。
優先修補對外系統;盤點遠端存取與第三方帳戶。
攻擊者利用已取得的身分與權限接觸更多主機、雲端資源或管理工具。
限制管理權限,分隔網絡,監察異常登入與權限變更。
重要資料可能在加密前被複製到外部;有些勒索只涉及資料外洩。
監察異常大量下載及外傳,限制敏感資料存取。
攻擊可能波及備份、管理平台或服務,令正常工作與復原同時受阻。
備份使用獨立權限與隔離保護,定期驗證還原。
以停機、公開資料或聯絡其他受影響者施壓;付費本身不證明資料已刪除。
由事故團隊統籌隔離、保全證據與復原,按所在地尋求官方支援。
整理依據:CISA/FBI/NSA/MS-ISAC 指引 ↗ · Microsoft 2026-09-02 支援冒認研究 ↗
AI-ENABLED THREATS / 核對 2026.10.26
更自然的假訊息、更快的資料整理,以及能操作工具的智能體,正在改變攻擊的速度與規模。能力、實際觀察與成功入侵,需要分開看。
Microsoft 報告 Storm-0940 使用 ARTEX 智能體框架加速雲端攻擊,並在 ConnectWise 事件後嘗試登入超過 2,250 個租戶。這是嘗試範圍,不是全部成功入侵或資料外洩的數字。
除了人員帳戶,也要監察應用程式身分、憑證及已授予的權限。
Microsoft 對 Storm-3168/JADEPUFFER 的調查記錄了 Azure 資源批量刪除與憑證收集;部分刪除被獨立保護機制阻擋。快速自動化操作本身,不能逐一證明每個決策都由 AI 作出。
隔離備份權限、保護工作負載身分,外洩密鑰須撤銷或輪換,不能只刪除公開文字。
Sysdig 將 JADEPUFFER 的工具操作、自我修正及資料庫勒索行為評估為 AI 智能體驅動的活動。這是研究團隊對所觀察案例的判斷,不代表所有勒索已全面自動化。
AI 系統仍要修補、限制對外暴露及管理密鑰;保護資料庫與模型資料的復原副本。
以上個案不能用來推算所有攻擊的 AI 使用率;供應商的觀察亦不等於獨立審計。嘗試登入、成功登入、取得權限與資料外洩是不同階段。雲端間諜或資料破壞活動,也不應一概標為勒索感染。
官方公告指出,行動涉及多國搜查與拘捕;企業仍須保留事故記錄及跟進自身風險。
Cohesity 於 9 月 16 日發布調查,78% 受訪組織偏重恢復系統,只有 22% 把維持核心業務所需的最低營運範圍寫成文件並完成測試。樣本來自大型組織,不能直接當作香港中小企比例,卻提醒企業把演練連到實際工作。
通報描述雙重勒索及備份破壞風險,並建議修補入口、隔離備份和分隔網絡。
NIST 發布 IR 8374r1 反勒索風險管理修訂報告,將相關安全目標對應至 CSF 2.0,涵蓋管治、識別、保護、偵測、應對及復原,可作整理準備程度和事故應對手冊的參考;收錄不表示認證。
Commvault 於 10 月 15 日宣布 Microsoft 365 資料識別及威脅掃描能力,目標是協助判斷哪些備份內容適合還原。公告仍屬推出計劃:預覽將陸續開放,全面供應目標為 2027 年初,並非所有客戶現已可用。
Acronis 在 10 月 5 日更新的官方文章介紹 Cyber Protect v17 第三季功能,涵蓋安全意識培訓、Entra ID 設定備份及新增檔案保護。企業升級前仍要核對版本與授權,不能把功能清單視為防護保證。
官方生命週期表列明版本發布及支援安排,提示企業把備份平台納入更新計劃。
Druva 於 9 月 17 日公布身分韌性及勒索偵測更新,廠商表示可利用備份歷史與行為關聯協助調查。公告當時勒索偵測仍屬限量供應,身分新能力亦另有排期;企業需核對實際支援及證據,不能單靠工具聲稱決定還原點。
Commvault 於 9 月 9 日介紹 Active Directory Pre Recover,計劃在隔離環境預備 AD 副本及掃描備份。公告當時仍待其後數月開放早期使用;企業可先檢查身分服務中斷時,關鍵系統會如何維持登入與復原。
 示意圖
把備份位置、管理權限及驗證納入設計。
參考 NIST示意圖以關鍵業務為單位核對復原順序及時間。
參考 CISA / MS-ISAC示意圖由事故負責人統籌下一步,避免擴散。
參考 HKCERT 示意圖
讓重要系統之間的連線有清楚理由及限制。
參考 CISA / MS-ISAC 示意圖
從管理員、電郵及遠端連線開始,檢視驗證方式。
參考 CISA示意圖免費工具可能協助部分情況,並非通用解法。
參考 No More RansomNEED HELP / 需要協助
先查看初步處理指南,或電郵說明情況與聯絡方式。支援範圍及安排需按個案確認。