Apache Traffic Server 十月修补代理层漏洞外挂与请求处理一并核对
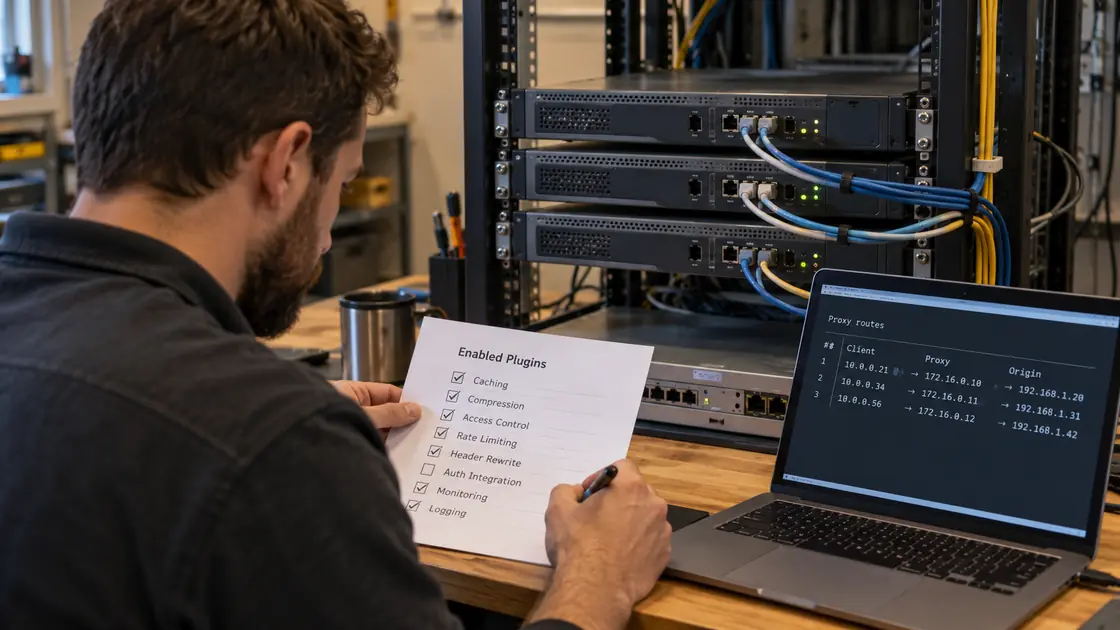
Apache Traffic Server 的十月公告列出 15 项安全问题,涉及请求走私、记忆体安全及存取控制,修正版为 9.2.16、10.1.5 及 10.2.1。企业应连同已启用外挂和上游连线一并检查。
来源事实
Apache Traffic Server 在十月安全公告中列出 15 项漏洞,并要求使用者更新至 9.2.16、10.1.5 或 10.2.1 等对应修正版。官方下载页将 9.2.16 的发布日期列为 10 月 20 日;这个日期不代表每个分支同日发布。
公告涵盖 HTTP 请求处理、拒绝服务及部分外挂的存取控制问题。Apache 亦说明,其严重性分类会考虑预设设定下的影响,而 CVSS 基础分数可能反映特定或非预设条件,两种指标不能不加区分地互相比较。
给企业的下一步 / 编辑观察
把代理伺服器视为对外服务的一部分,先核对实际分支、外挂和流量路径,再决定修补优先次序。
原始来源
October 2026 CVE Release
来源核对:2026-10-26 · SI 智能体辅助整理,未作人工逐篇审核。
本文为中文摘要与编辑观察;来源日期与本站核对日期分开标示。原始公告如有更新,请以来源为准。
KEEP READING / 延伸阅读


