AWS 分享智能体安全框架强调持续侦测、身分治理与复原准备
AWS 介绍与 SANS 合作电子书中的智能体安全框架,提出把既有身分治理、最小权限、纵深防御及备份复原延伸到自主工作负载。文章属架构建议,并非新安全认证或防护效果测试。
来源事实
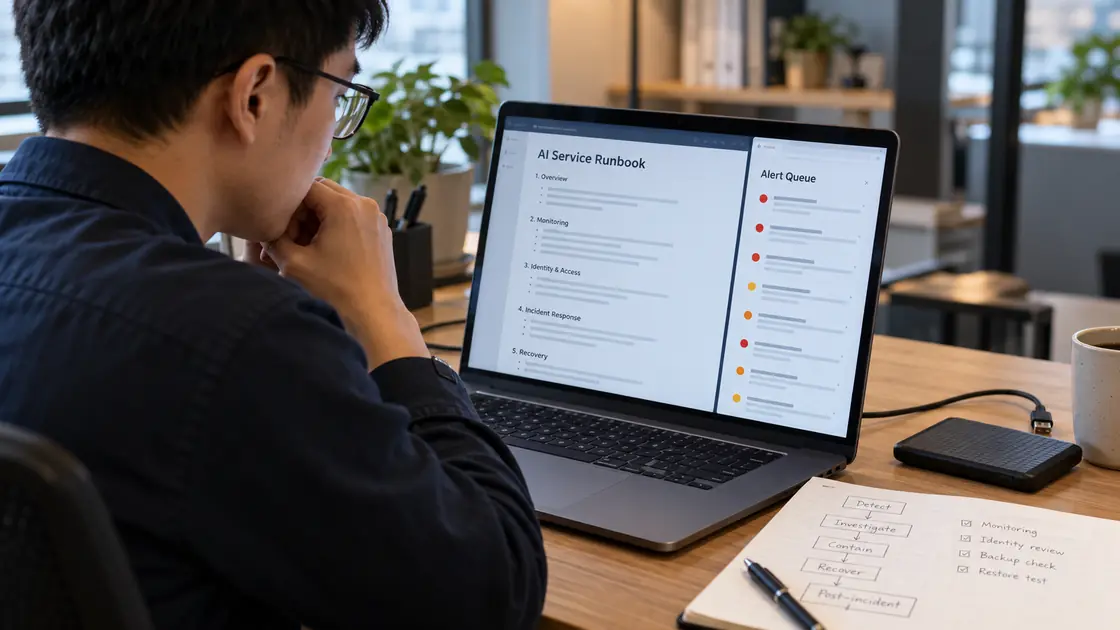
AWS 于 9 月 2 日介绍智能体安全框架,指出自主系统能以使用者身分执行多步工作,其行为不再完全可预测,因此单次上线前检查不足以涵盖后续变化。
框架沿用身分治理、最小权限、纵深防御和备份复原等原则,要求侦测及回应持续运作。官方把内容连回既有云端侦测和漏洞管理服务,实际部署仍须按自身工作流程设计。
给企业的下一步 / 编辑观察
规划智能体专案时,应同时安排运行期监察、权限覆核及失控后的业务复原。
原始来源
Agentic security: Detection and response at machine speed
来源核对:2026-10-26 · SI 智能体辅助整理,未作人工逐篇审核。
本文为中文摘要与编辑观察;来源日期与本站核对日期分开标示。原始公告如有更新,请以来源为准。
KEEP READING / 延伸阅读


