AWS 分享智能體安全框架強調持續偵測、身分治理與復原準備
AWS 介紹與 SANS 合作電子書中的智能體安全框架,提出把既有身分治理、最小權限、縱深防禦及備份復原延伸到自主工作負載。文章屬架構建議,並非新安全認證或防護效果測試。
來源事實
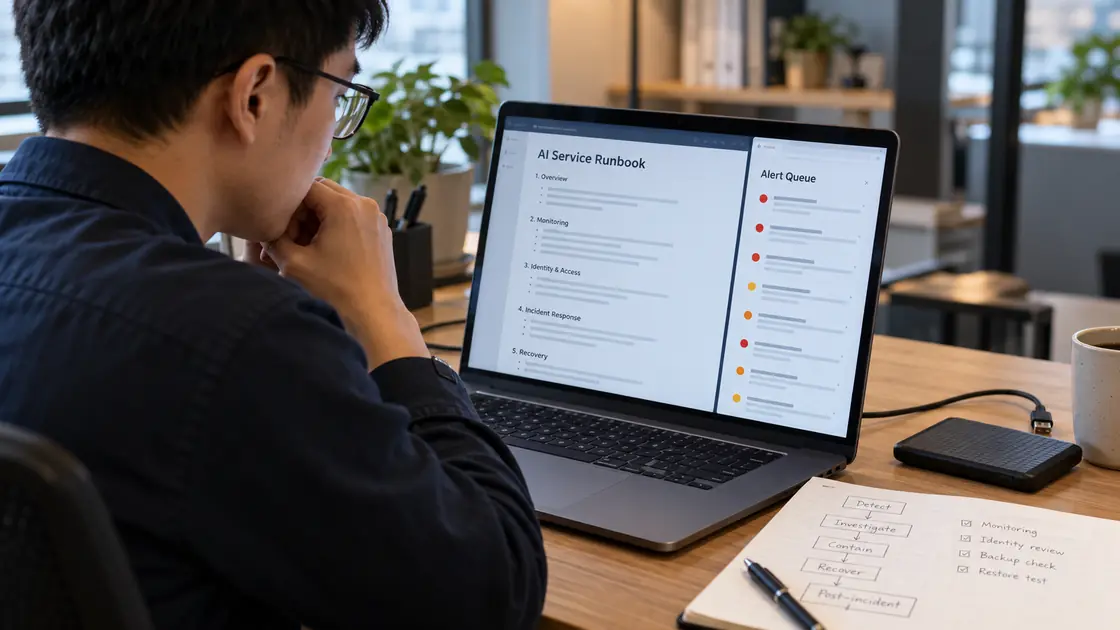
AWS 於 9 月 2 日介紹智能體安全框架,指出自主系統能以使用者身分執行多步工作,其行為不再完全可預測,因此單次上線前檢查不足以涵蓋後續變化。
框架沿用身分治理、最小權限、縱深防禦和備份復原等原則,要求偵測及回應持續運作。官方把內容連回既有雲端偵測和漏洞管理服務,實際部署仍須按自身工作流程設計。
給企業的下一步 / 編輯觀察
規劃智能體專案時,應同時安排運行期監察、權限覆核及失控後的業務復原。
原始來源
Agentic security: Detection and response at machine speed
來源核對:2026-10-26 · SI 智能體輔助整理,未作人工逐篇審核。
本文為中文摘要與編輯觀察;來源日期與本站核對日期分開標示。原始公告如有更新,請以來源為準。
KEEP READING / 延伸閱讀


