AWS 分享 Roles Anywhere 与 PKI 整合混合环境凭证也要按工作负载分开
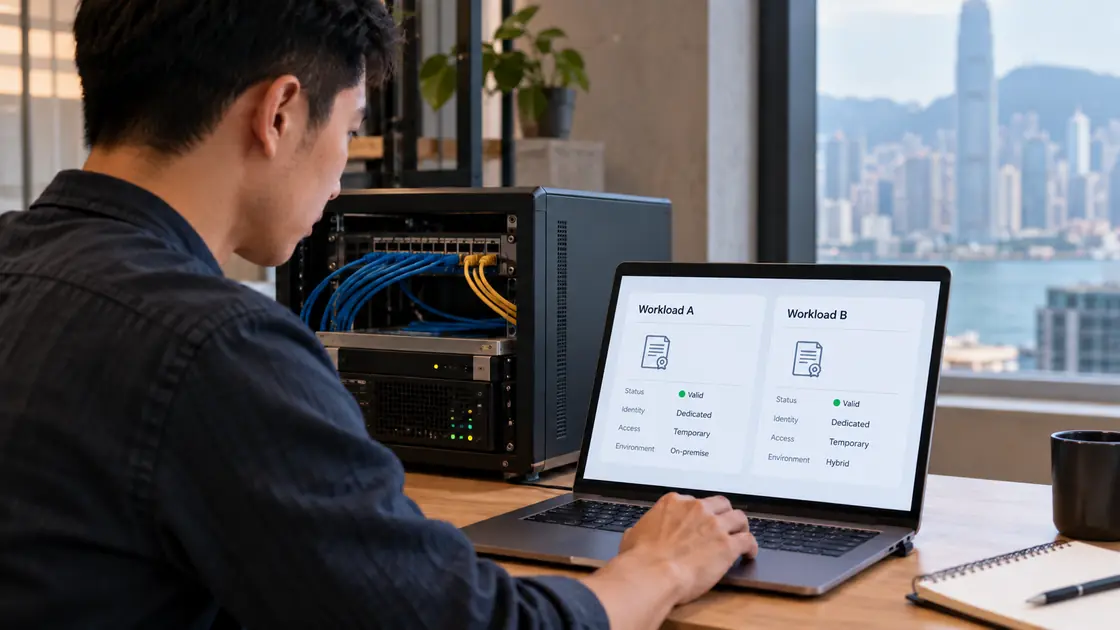
AWS 发表 IAM Roles Anywhere 与 PKI 整合建议,说明云外工作负载如何用凭证取得临时 AWS 权限。官方建议为不同工作负载建立独立机器身分,并把信任与权限边界分清。
来源事实
AWS 于 10 月 21 日发表技术文章,说明以 X.509 凭证和凭证授权机构建立信任,让不在 AWS 内的工作负载取得 IAM 临时安全凭证,减少依赖长期金钥。
文章建议按工作负载区分身分与凭证属性,避免无关系统共用同一权限边界。这是一份整合及配置建议,并非宣称所有既有 PKI 或云端角色已自动具备相同防护。
给企业的下一步 / 编辑观察
把机器身分纳入盘点、到期更新及撤销流程,比单纯改用凭证更有助控制长期风险。
原始来源
Best practices for integrating IAM Roles Anywhere with your PKI
来源核对:2026-10-26 · SI 智能体辅助整理,未作人工逐篇审核。
本文为中文摘要与编辑观察;来源日期与本站核对日期分开标示。原始公告如有更新,请以来源为准。
KEEP READING / 延伸阅读


