AWS 分享 Roles Anywhere 與 PKI 整合混合環境憑證也要按工作負載分開
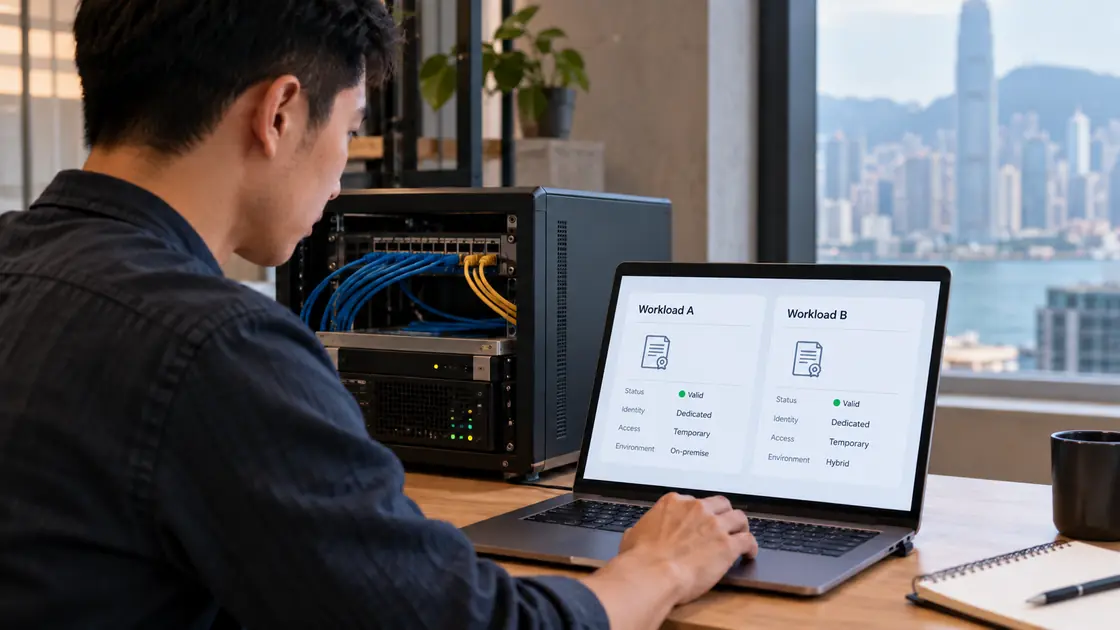
AWS 發表 IAM Roles Anywhere 與 PKI 整合建議,說明雲外工作負載如何用憑證取得臨時 AWS 權限。官方建議為不同工作負載建立獨立機器身分,並把信任與權限邊界分清。
來源事實
AWS 於 10 月 21 日發表技術文章,說明以 X.509 憑證和憑證授權機構建立信任,讓不在 AWS 內的工作負載取得 IAM 臨時安全憑證,減少依賴長期金鑰。
文章建議按工作負載區分身分與憑證屬性,避免無關系統共用同一權限邊界。這是一份整合及配置建議,並非宣稱所有既有 PKI 或雲端角色已自動具備相同防護。
給企業的下一步 / 編輯觀察
把機器身分納入盤點、到期更新及撤銷流程,比單純改用憑證更有助控制長期風險。
原始來源
Best practices for integrating IAM Roles Anywhere with your PKI
來源核對:2026-10-26 · SI 智能體輔助整理,未作人工逐篇審核。
本文為中文摘要與編輯觀察;來源日期與本站核對日期分開標示。原始公告如有更新,請以來源為準。
KEEP READING / 延伸閱讀


