NGINX 十月修补涵盖 HTTP/3 与 TLS先核对模组和设定
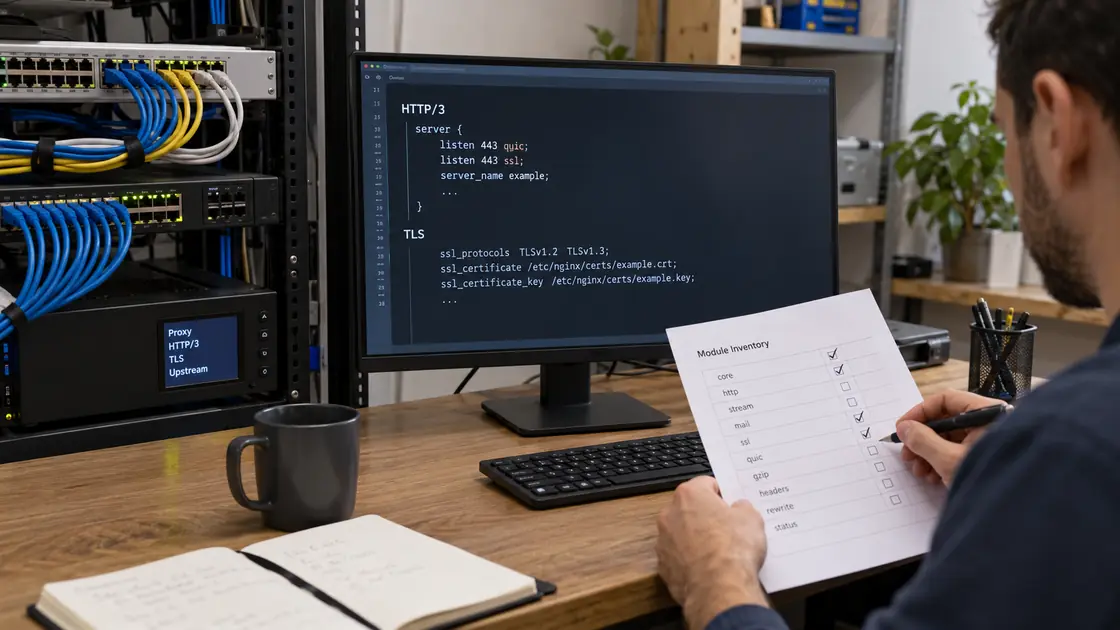
NGINX 发布 1.30.6 稳定版及 1.31.7 主线版,修正多项依赖特定模组或设定的问题,包括 HTTP/3 请求处理、TLS 工作阶段及记忆体安全。网站代管商和反向代理设备亦须盘点。
来源事实
NGINX 官方年度消息页列出 10 月 14 日发布的 1.30.6 和 1.31.7,分别属稳定及主线分支。公告列出的修正涉及 alias 与 rewrite、含变数的字串运算、HTTP/3、TLS 工作阶段票证金钥轮替,以及 SSI 与非同步输入输出的组合。
上述项目包括缓冲区溢位、请求内容注入、工作阶段伪造及释放后使用等类别。是否受个别漏洞影响,需要对照安全公告及实际启用的模组;只看到 NGINX 名称,不能判断所有问题均可触发。
给企业的下一步 / 编辑观察
反向代理的模组与设定和版本同样重要;托管网站也应向供应商确认修补,而非只更新网站内容系统。
原始来源
nginx news: 2026 — 2026-10-14 releases
来源核对:2026-10-26 · SI 智能体辅助整理,未作人工逐篇审核。
本文为中文摘要与编辑观察;来源日期与本站核对日期分开标示。原始公告如有更新,请以来源为准。
KEEP READING / 延伸阅读


