PostgreSQL JDBC 修正验证限制与资料残留Java 应用也要更新驱动
PostgreSQL JDBC 团队公布 42.7.14 安全更新,处理验证方式限制失效及先前查询资料可能混入写入值的问题。资料库本身更新之外,Java 应用附带的连线驱动也要核对。
来源事实
JDBC Project 于 10 月 9 日刊登 42.7.14 更新消息,公告标明版本于 10 月 7 日释出,涉及 CVE-2026-107314 及 CVE-2026-107315。两者影响的是 PostgreSQL 的 Java 驱动程式,不能只靠核对资料库伺服器版本判断是否完成处理。
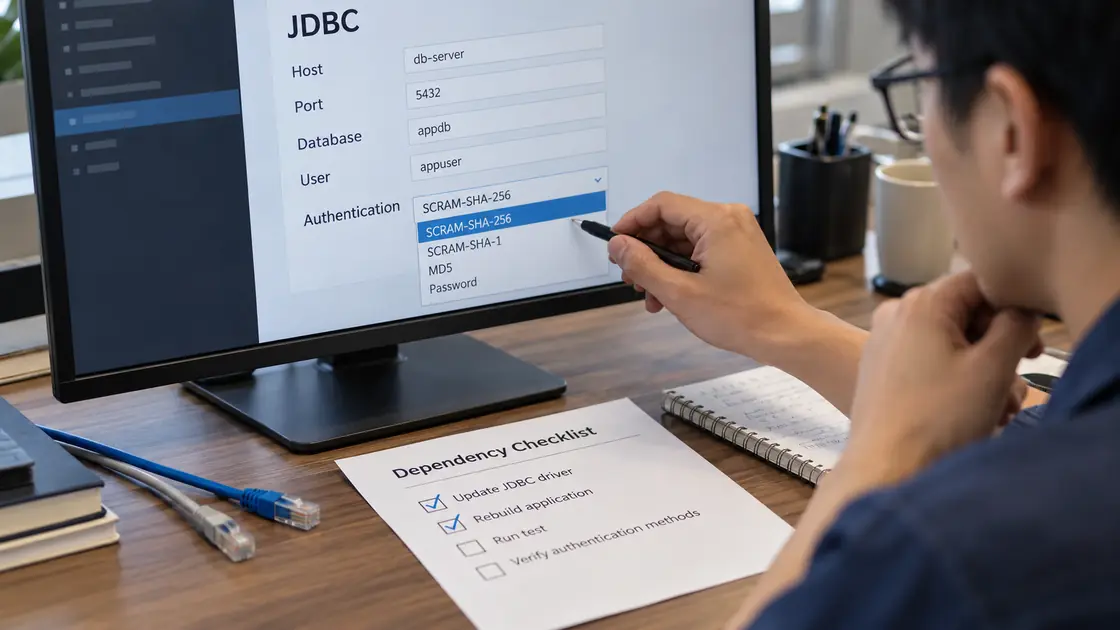
相连的版本说明指出,部分旧版会把排除所有验证方式的 requireAuth 设定视作没有设定;另一问题可能让写入值的填补内容带入同一连线先前讯息。修正版改为拒绝不合要求的验证设定,并以零值填补不足的资料。
给企业的下一步 / 编辑观察
把 JDBC 套件纳入应用依赖清单,升级后验证连线政策和资料写入行为;驱动修补不等同资料库伺服器已更新。
原始来源
2026-10-07: PostgreSQL JDBC 42.7.14 Security update for multiple CVE's
来源核对:2026-10-26 · SI 智能体辅助整理,未作人工逐篇审核。
本文为中文摘要与编辑观察;来源日期与本站核对日期分开标示。原始公告如有更新,请以来源为准。
KEEP READING / 延伸阅读


