PostgreSQL JDBC 修正驗證限制與資料殘留Java 應用也要更新驅動
PostgreSQL JDBC 團隊公布 42.7.14 安全更新,處理驗證方式限制失效及先前查詢資料可能混入寫入值的問題。資料庫本身更新之外,Java 應用附帶的連線驅動也要核對。
來源事實
JDBC Project 於 10 月 9 日刊登 42.7.14 更新消息,公告標明版本於 10 月 7 日釋出,涉及 CVE-2026-107314 及 CVE-2026-107315。兩者影響的是 PostgreSQL 的 Java 驅動程式,不能只靠核對資料庫伺服器版本判斷是否完成處理。
相連的版本說明指出,部分舊版會把排除所有驗證方式的 requireAuth 設定視作沒有設定;另一問題可能讓寫入值的填補內容帶入同一連線先前訊息。修正版改為拒絕不合要求的驗證設定,並以零值填補不足的資料。
給企業的下一步 / 編輯觀察
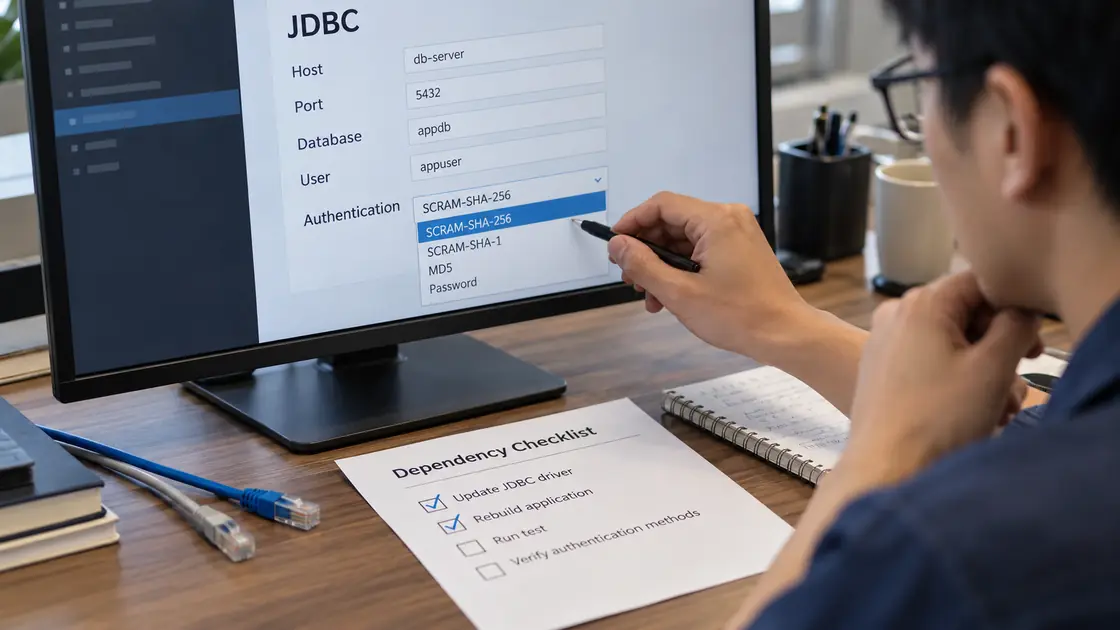
把 JDBC 套件納入應用依賴清單,升級後驗證連線政策和資料寫入行為;驅動修補不等同資料庫伺服器已更新。
原始來源
2026-10-07: PostgreSQL JDBC 42.7.14 Security update for multiple CVE's
來源核對:2026-10-26 · SI 智能體輔助整理,未作人工逐篇審核。
本文為中文摘要與編輯觀察;來源日期與本站核對日期分開標示。原始公告如有更新,請以來源為準。
KEEP READING / 延伸閱讀


