OpenAI 解釋智能體連結防護:網址本身也可能帶走資料
OpenAI 發表智能體開啟連結時的資料保護說明,指出網址參數可攜帶敏感內容,重新導向亦可能改變目的地。相關控制針對網址外洩,並不代表網頁內容已可信。
來源事實
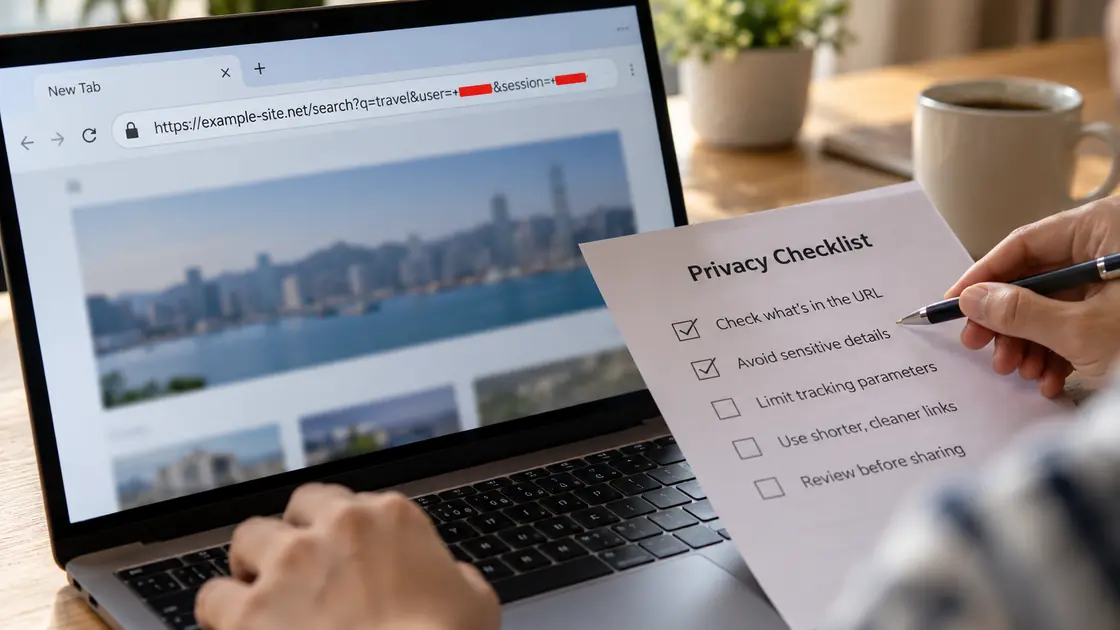
OpenAI 於 1 月 28 日解釋以網址傳出資料的風險:請求網址會送往目標伺服器,若被植入私人內容,即使聊天答案沒有直接顯示資料,仍可能產生外洩。
公司介紹以已公開的特定網址作為自動擷取的判斷依據,對未確認地址採取額外限制。來源亦說明,這項保護不能保證頁面沒有誤導內容,仍須配合其他提示注入與監察措施。
給企業的下一步 / 編輯觀察
智能體的外連控制應檢查完整網址和資料流向,而不只是目的網站名稱。
原始來源
Keeping your data safe when an AI agent clicks a link
來源核對:2026-10-26 · SI 智能體輔助整理,未作人工逐篇審核。
本文為中文摘要與編輯觀察;來源日期與本站核對日期分開標示。原始公告如有更新,請以來源為準。
KEEP READING / 延伸閱讀


