NSA 发布 MCP 安全设计考量工具串接需连同信任边界审视
NSA 的 AI 安全中心发布 MCP 设计考量,提醒企业除了验证、授权和输入检查,亦要考虑动态工具呼叫、共用脉络与隐含信任。指引针对部署风险,不代表所有 MCP 服务均有同一漏洞。
来源事实
NSA 于 5 月 20 日发布 MCP 网安资讯文件,讨论 AI 系统把不同服务串成工作流程时的设计、实作和营运风险,涵盖序列化、信任边界及智能体误用等问题。
官方表示,传统验证、授权和输入检查仍必要,但不足以单独处理动态工具和脉络分享带来的系统性风险。组织应把整个智能体环境一并检查,而不是只修补单一介面。
给企业的下一步 / 编辑观察
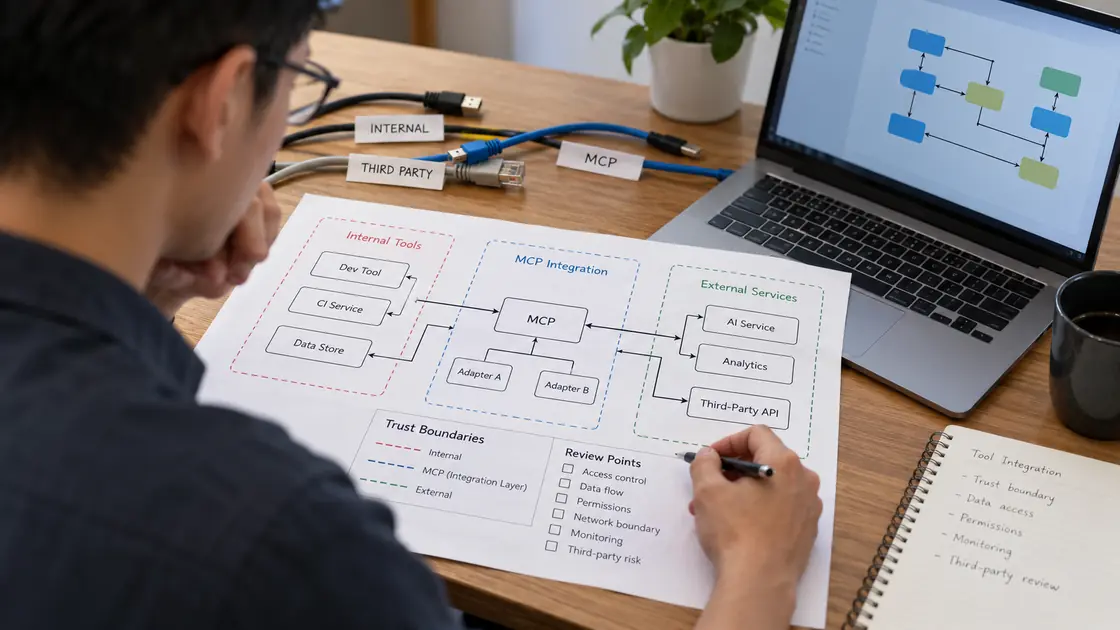
引入 MCP 前,先画清每个服务信任谁、能读写甚么,以及外部内容会经哪些工具传递。
原始来源
NSA Releases Security Design Considerations for AI-Driven Automation Leveraging the Model Context Protocol
来源核对:2026-10-26 · SI 智能体辅助整理,未作人工逐篇审核。
本文为中文摘要与编辑观察;来源日期与本站核对日期分开标示。原始公告如有更新,请以来源为准。
KEEP READING / 延伸阅读


