NSA 發布 MCP 安全設計考量工具串接需連同信任邊界審視
NSA 的 AI 安全中心發布 MCP 設計考量,提醒企業除了驗證、授權和輸入檢查,亦要考慮動態工具呼叫、共用脈絡與隱含信任。指引針對部署風險,不代表所有 MCP 服務均有同一漏洞。
來源事實
NSA 於 5 月 20 日發布 MCP 網安資訊文件,討論 AI 系統把不同服務串成工作流程時的設計、實作和營運風險,涵蓋序列化、信任邊界及智能體誤用等問題。
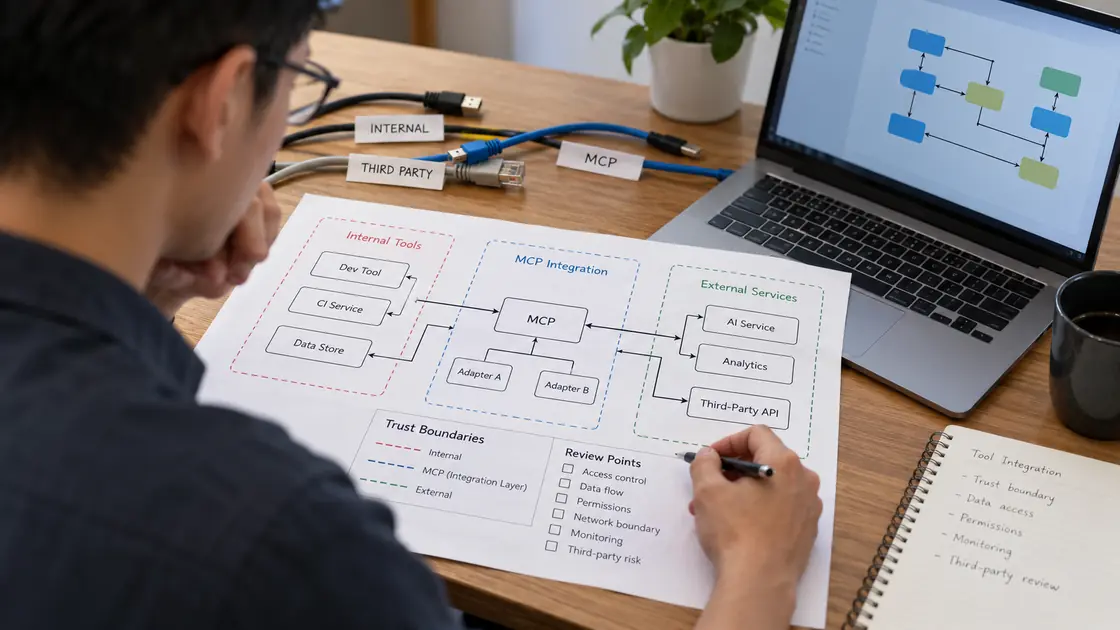
官方表示,傳統驗證、授權和輸入檢查仍必要,但不足以單獨處理動態工具和脈絡分享帶來的系統性風險。組織應把整個智能體環境一併檢查,而不是只修補單一介面。
給企業的下一步 / 編輯觀察
引入 MCP 前,先畫清每個服務信任誰、能讀寫甚麼,以及外部內容會經哪些工具傳遞。
原始來源
NSA Releases Security Design Considerations for AI-Driven Automation Leveraging the Model Context Protocol
來源核對:2026-10-26 · SI 智能體輔助整理,未作人工逐篇審核。
本文為中文摘要與編輯觀察;來源日期與本站核對日期分開標示。原始公告如有更新,請以來源為準。
KEEP READING / 延伸閱讀


